Windows Admin Center:安装、加固,以及真正拿它干活
实验室实测的 Windows Admin Center 2606 长文:装在 Windows 11、证书与端口选择、添加服务器、工具、最小权限和故障矩阵。
测试环境Standard / Datacenter · 版本号 26300.9457 · x64
E2- 版本号
- 26300.9457
- 版本
- Standard / Datacenter
- 架构
- x64
- 支持
- 实验室(WAC 2606 网关)
- 证据
- E2实验室复现
- 核验日期
- 2026-10-29
- 测试机
- PVE VM 361;Windows 11 Pro 26H2 26300.9457 网关;WAC 2606;HTTPS 6516;自签证书;本地管理员 winlab
- 页面类型
- 服务器角色
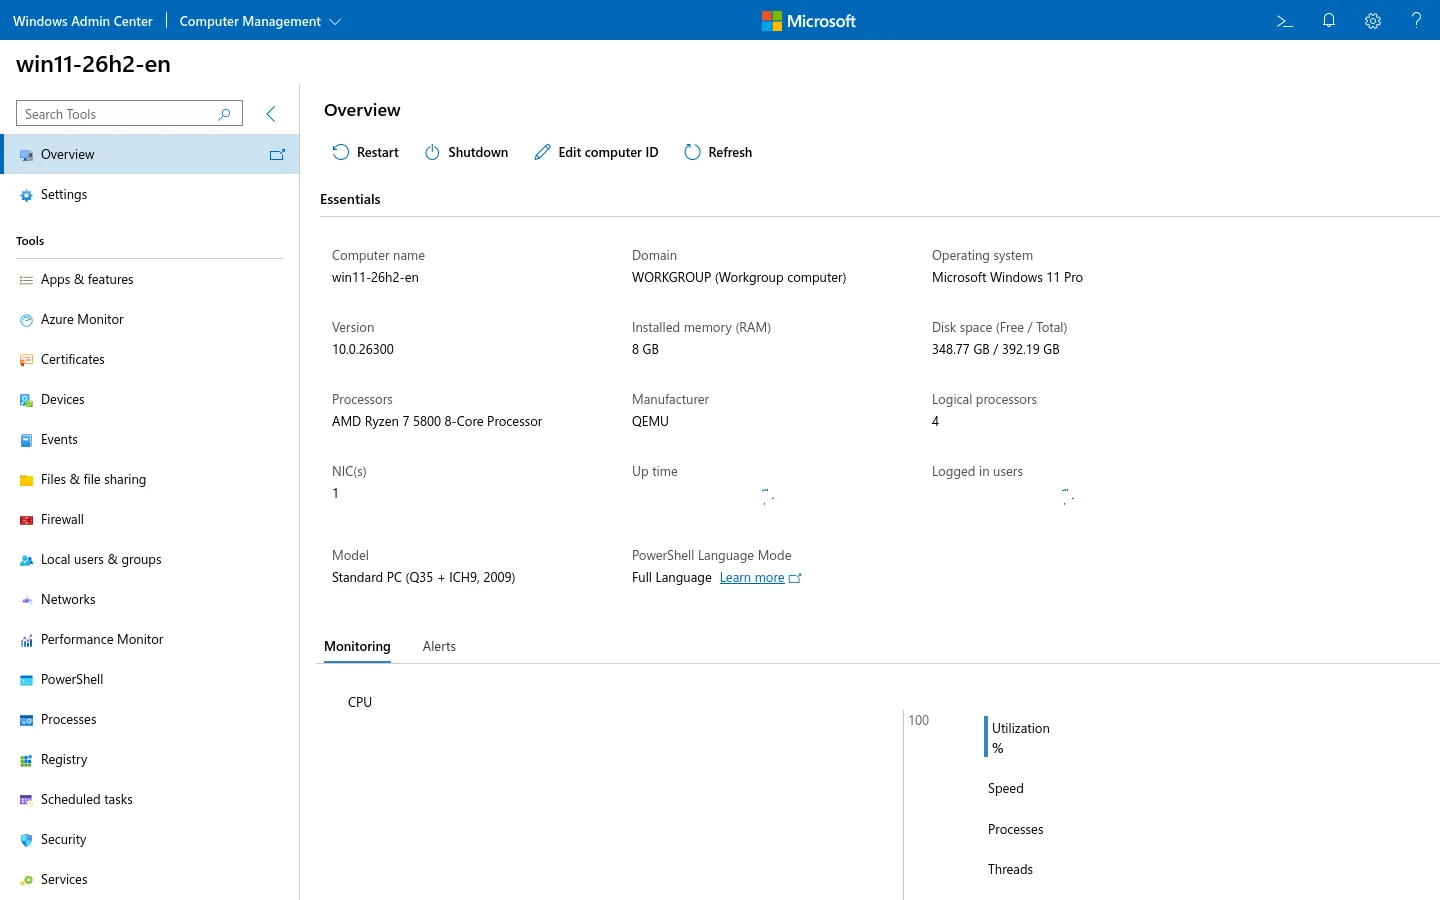
Windows Admin Center 是浏览器管理网关。装在 Windows Server 或 Windows 客户端上,打开 https://gateway:port 登录,再添加要管理的机器。
它不是监控平台,不是备份,也不是把 RDP 或 WAC 开到公网的理由。心智模型:
- 网关——WAC 服务、证书、端口、身份。
- 被管节点——通过 WinRM/SMB 访问的服务器/PC。
- 工具——按节点加载的扩展(文件、PowerShell、注册表、更新……)。
本页对网关安装和 UI 是 E2(Windows 11 26H2 上的 WAC 2606),对 Server 2025 专属管理是 E1,因为实验室没有第二台 Server 节点或域。
实验室实际做了什么
Section titled “实验室实际做了什么”| 项目 | 实验值 |
|---|---|
| 网关 OS | Windows 11 Pro 26H2,26300.9457 |
| WAC | 2606 |
| 端口 | HTTPS 6516 |
| 证书 | 安装时生成的自签证书 |
| 登录 | 本地管理员 winlab |
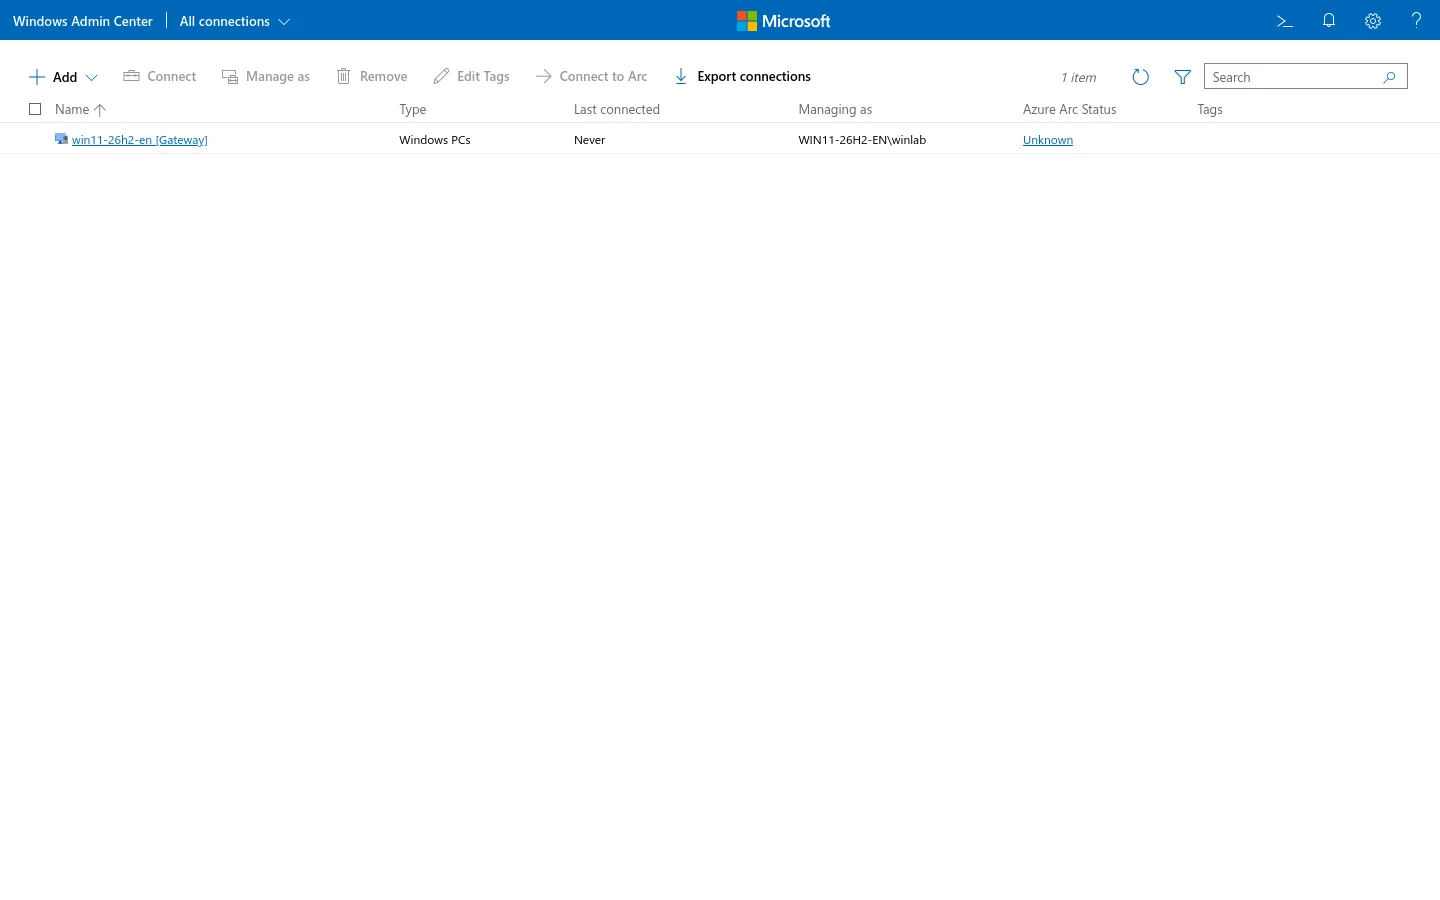
| 被管节点 | 网关自身(win11-26h2-en) |
| 浏览器 | Firefox 经 SSH 隧道;同一隧道下 Chromium 报 ERR_NETWORK_CHANGED |
本次从 aka.ms/WACDownload 下到的是 PE 可执行文件,不是 MSI。这决定命令:
C:\WAC.msi /VERYSILENT /SUPPRESSMSGBOXES /NORESTART /HTTPSPortNumber=6516 /SSL_CERTIFICATE_OPTION=generate真正的 MSI 才用 msiexec /i ... SME_PORT=... SSL_CERTIFICATE_OPTION=generate。先看文件头:MZ 是 EXE,D0 CF 11 E0 是 MSI。
| 选择 | 实验室 | 生产建议 |
|---|---|---|
| 网关 OS | Windows 11 客户端 | 共享管理网关用 Windows Server;单管理员客户端也可 |
| 端口 | 6516 | 任意空闲 HTTPS 端口;写进文档 |
| 证书 | 自签 | 内部 CA/受信任证书,DNS 名正确 |
| 身份 | 本地管理员 | Entra ID/AD + 最小权限;访问层上 MFA |
| 网络 | 管理 LAN/VPN | 绝不把 WAC 端口转发到公网 |
| HA | 无 | WAC 支持 HA 配置,但那是另一套设计 |
安装前检查:
winverGet-Service WindowsAdminCenter -ErrorAction SilentlyContinueGet-NetTCPConnection -State Listen | Where-Object LocalPort -eq 6516装完先确认服务和监听;服务没起来时的浏览器报错不是 WAC bug。
登录与添加服务器
Section titled “登录与添加服务器”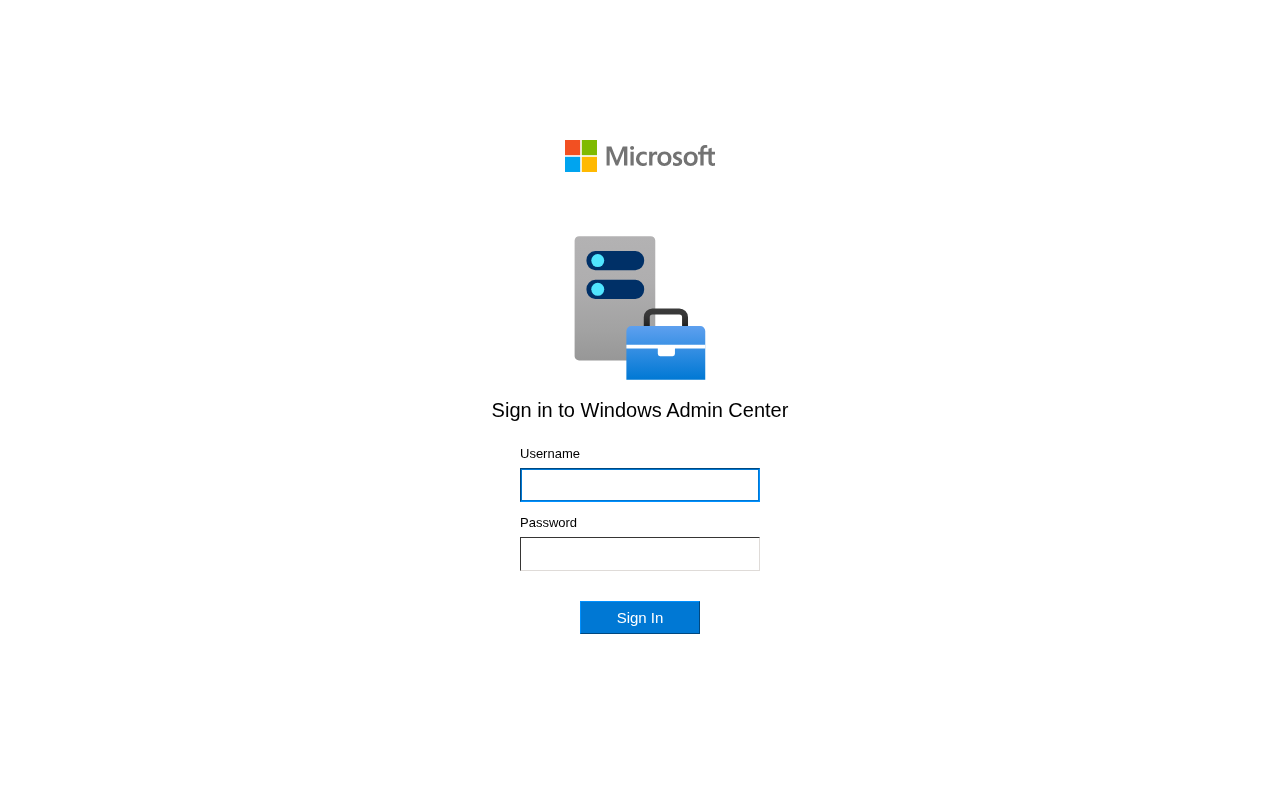
- 打开
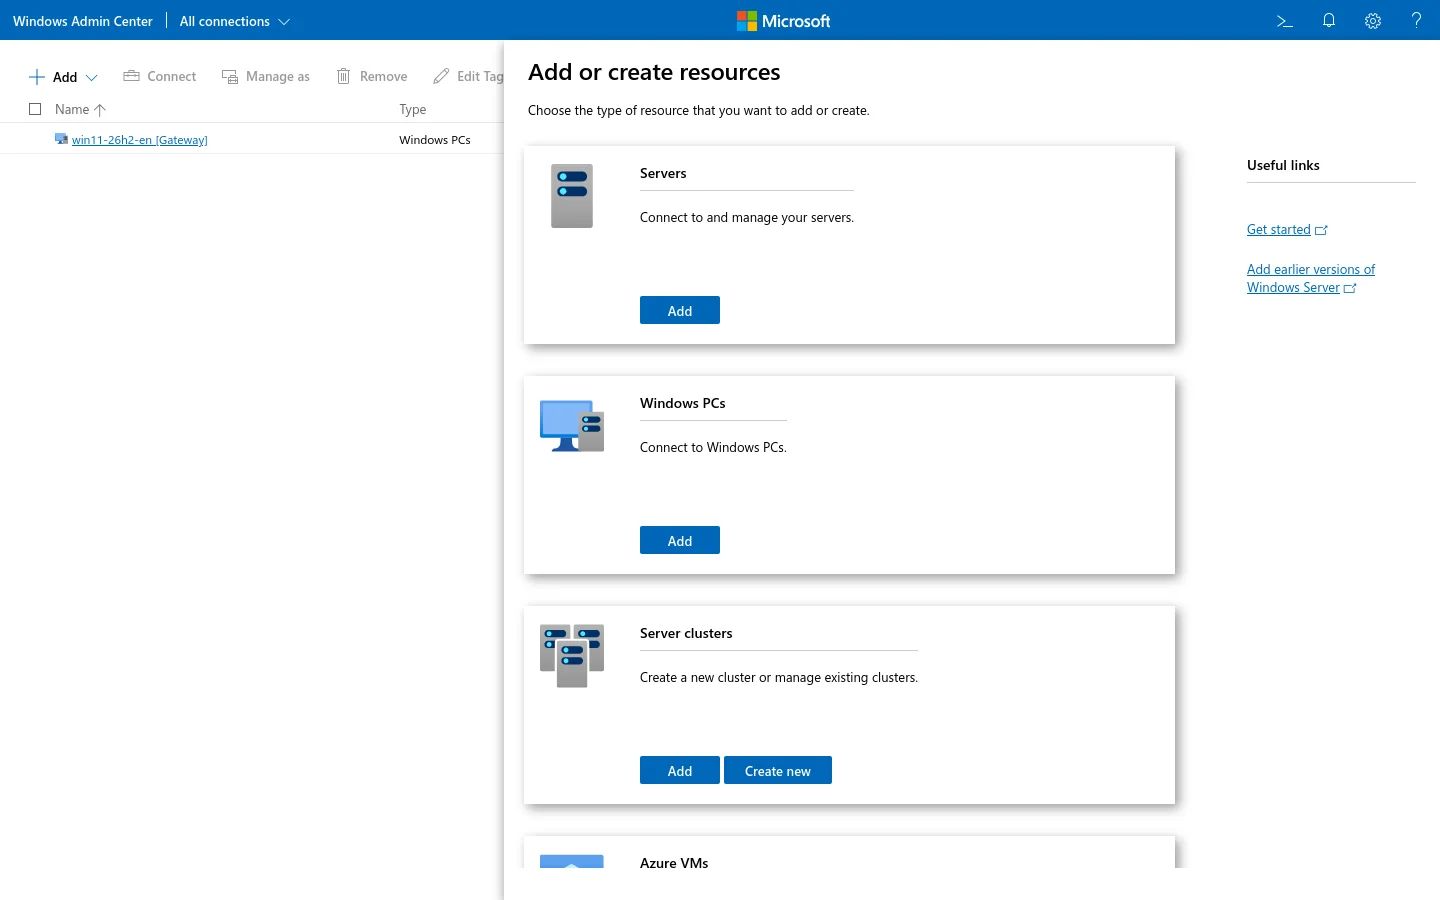
https://<gateway>:6516/登录。 - 添加 → 服务器/PC → 输入计算机名。
- 用对被管节点有本地管理员(或委派)权限的账户,不一定是域管。
- 提供凭据;需要时用“管理身份”切换账户。
- 打开节点 → 概览 → 看名称、OS、版本、内存、工具。
被管节点要求:
- 网关能访问 WinRM(5985/5986);
- 文件操作用 SMB 445;
- DNS 能解析名称;
- 域认证时时间在 Kerberos 容差内;
- 防火墙只对管理网放行,不是全网。
值得用的工具
Section titled “值得用的工具”| 工具 | 用来 | 什么时候改用 PowerShell |
|---|---|---|
| 概览 | 名称、OS、运行时间、CPU/内存 | 需要历史/指标 |
| 文件与文件共享 | 浏览、上传下载、共享 | 批量 ACL/递归操作 |
| PowerShell | 临时命令、快速检查 | 长脚本/自动化 |
| 注册表 | 查看某个键 | 批量/导出改动 |
| 服务/进程 | 重启/停止、查看 | 可重复的服务配置 |
| 更新 | 清单/安装更新 | 环/WSUS/Intune 策略 |
| 存储 | 卷、磁盘、共享 | Storage Spaces/MPIO 细节 |
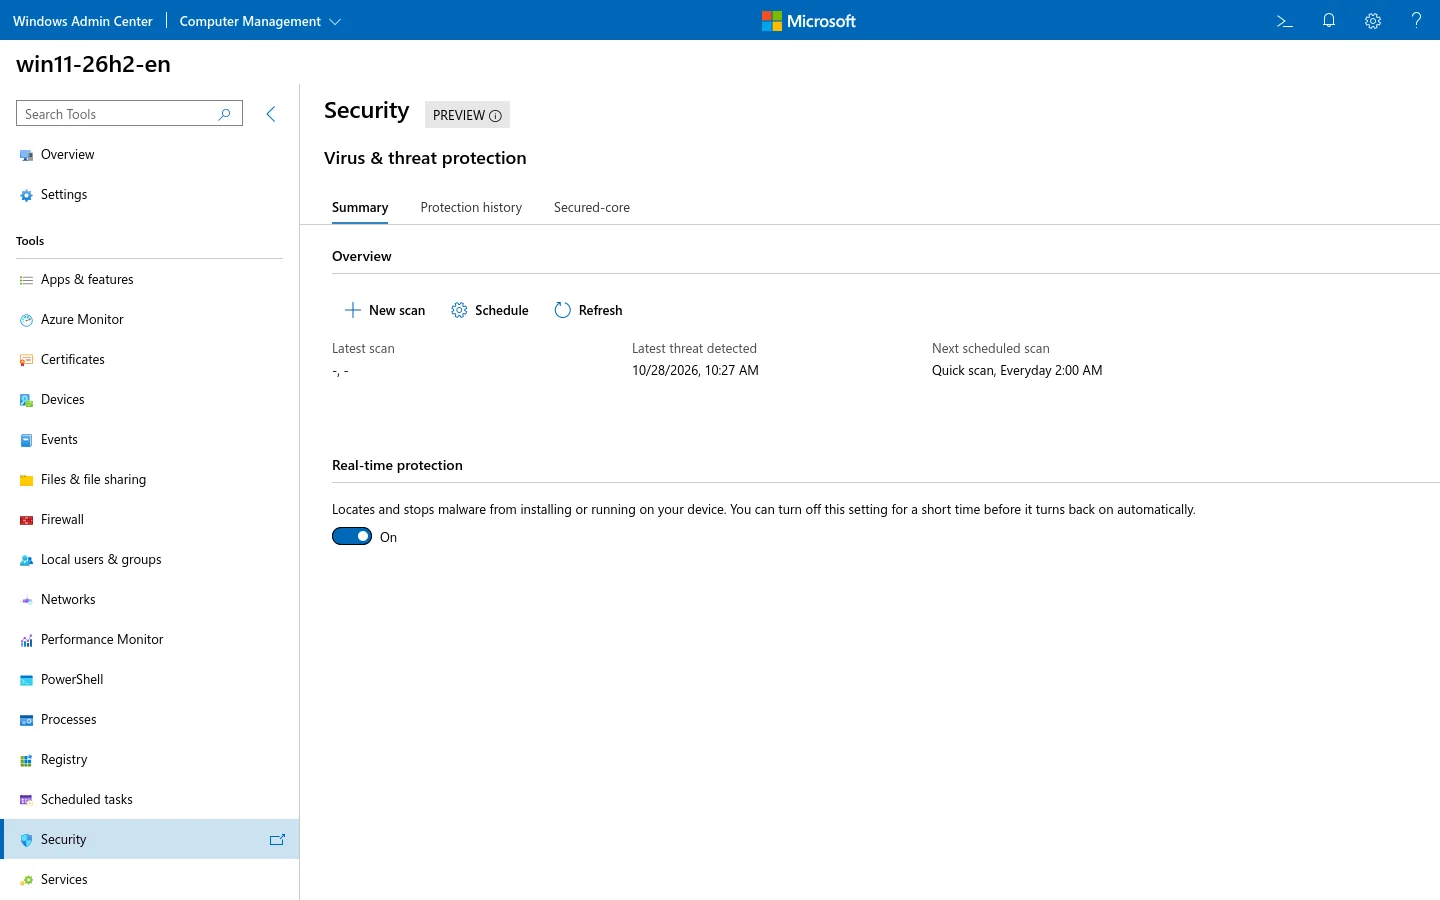
| 安全 | Defender/防火墙状态 | 策略/EDR 集成 |
| 虚拟机 | 基础 VM 生命周期 | 嵌套网络/高级配置 |
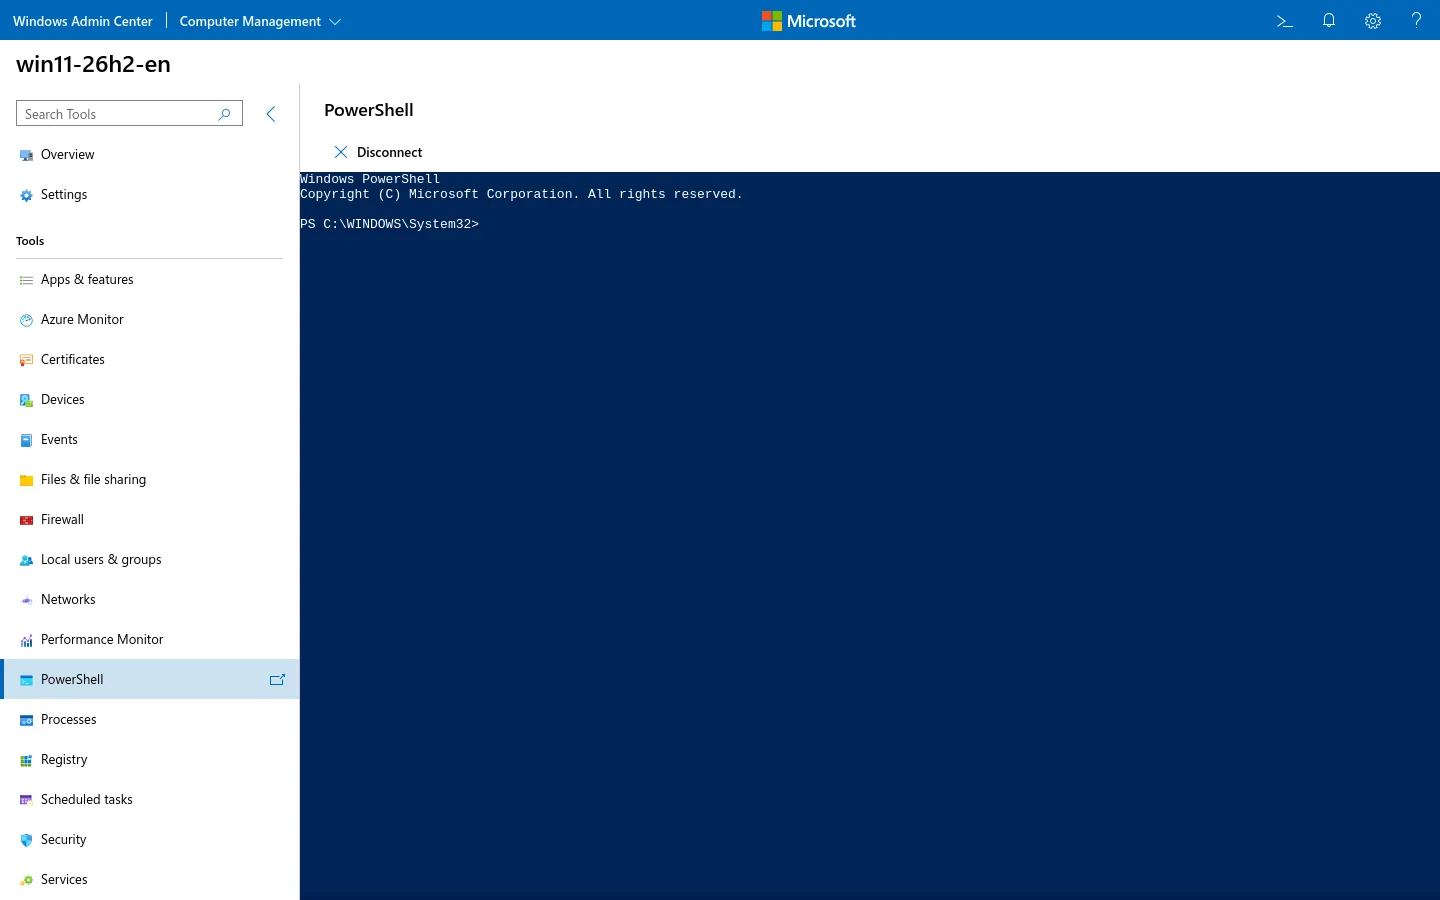
PowerShell 工具不是终端配置或完整 IDE 的替代,但它是验证 WinRM 通道最快的方式:
WAC 是管理平面。当域控控制台对待,不是当网站:
- 放管理 VLAN/VPN;6516 对公网阻断。
- 用网关 DNS 名的受信任证书;自签只限实验室。
- MFA 放在 VPN/身份层;WAC 本地表单登录本身不是 MFA。
- 最小权限,按节点用“管理身份”。
- 网关按月打补丁;扩展也是代码。
- 除非具体工具要求,避免 CredSSP;它会委托凭据、放大爆炸半径。
- 记录并审查登录;网关是高价值目标。
- 网关按月打补丁,像任何管理服务一样。
- 扩展有意识地更新,先读 release notes。
- 保留本地破窗路径(RSAT/PowerShell/控制台),WAC 挂了还能干活。
- 记录证书到期时间和端口。
- 依赖连接列表就备份 WAC 设置;不要把网关当备份。
- 清理过期连接和旧管理员账户。
| 现象 | 可能原因 | 检查/修复 |
|---|---|---|
| 登录页循环/403 | Cookie、时间、证书、认证 | 查时钟、证书信任、浏览器 cookie;用隐私窗口 |
| “正在连接服务器”卡住 | WinRM 被挡 | 网关上 Test-WSMan <node>;防火墙 5985/5986 |
| 文件失败、工具正常 | SMB 445 被挡 | 网关测 445;防火墙/文件共享 |
| 文件工具卡在“Hang on…” | SMB/扩展加载 | 测 445;重启网关服务;检查 Files 扩展 |
| 证书警告 | 自签/名称不匹配 | 装 DNS 名正确的受信任证书 |
| 域登录失败 | DNS/时间/Kerberos | Resolve-DnsName、w32tm /query /status |
| 工具能开、操作失败 | 凭据/权限 | 用“管理身份”给对的本地管理员 |
| 扩展报错 | 版本不匹配/网关更新 | 更新 WAC/扩展;查日志 |
| 6516 不可达 | 防火墙/网络 | Get-NetTCPConnection;管理 VLAN/VPN |
网关上有用命令:
Test-WSMan win11-26h2-enTest-NetConnection win11-26h2-en -Port 445Get-Service WindowsAdminCenterGet-NetTCPConnection -State Listen | Where-Object LocalPort -eq 6516- 网关是 Windows 11,不是 Server 2025。
- 只管理网关自身;没有第二节点、域、Azure Arc、HA、CredSSP 或企业 CA。
- 自签证书是实验室里显式接受的。
- 浏览器观察(Firefox 可用、Chromium 在同一 SSH 隧道报
ERR_NETWORK_CHANGED)不是通用兼容性结论。 - 本实验室 Files 工具停在“Hang on…”超过 20 秒,因此没有用它做截图。这是实验室观察,不是“Files 普遍坏了”的结论。